Žádné nové dokumenty ani aktuality z posledního týdne.
Připojení zařízení do firemní ICT
Pravidla připojování koncových stanic, notebooků, mobilních telefonů a měřicí techniky do podnikové sítě LAN a Wi-Fi.
Aktualizováno: 28. října 2026
Garant obsahu: Správa sítě a infrastruktury
Aktivní verze 3.0
Pravidla pro připojování koncových zařízení k firemní infrastruktuře
Připojení jakéhokoli zařízení do interní síťové infrastruktury společnosti ATS-TELCOM podléhá striktním bezpečnostním pravidlům. Síť je chráněna bezpečnostními firewally nové generace a systémem řízení přístupu k síti (802.1X Network Access Control).
Důležité bezpečnostní upozornění: Do podnikové sítě smí být připojena výhradně zařízení schválená správcem ICT s platným certifikátem a aktivním centrálním antivirovým štítem. Připojení soukromých nepovolených zařízení je z bezpečnostních důvodů blokováno.
Bezdrátové sítě Wi-Fi a bezpečnostní segmentace
V budovách ATS-TELCOM jsou provozovány oddělené bezdrátové sítě. Síť ATS-CORP je určena pro firemní notebooky s automatickou certifikátovou autentizací. Síť ATS-VOIP slouží pro bezdrátové telefony a konferenční techniku.
Pro mobilní telefony zaměstnanců je k dispozici síť ATS-MOBILE se zabezpečeným přístupem k firemní poště a kalendáři.
Technické požadavky na připojená zařízení
Každé zařízení připojené do sítě musí splňovat minimální bezpečnostní konfiguraci stanovenou oddělením ICT bezpečnosti.
Pravidlo pro návštěvníky a partnery: Pro externí návštěvy je k dispozici izolovaná síť ATS-GUEST s přístupem pouze na internet. Přístupový kód obdrží návštěva na recepci.
Kontrolní seznam před připojením zařízení do sítě
Aktuální operační systém: Instalované nejnovější bezpečnostní záplaty a aktualizace.
Centrální EDR antivir: Aktivní ochrana s pravidelnou aktualizací virových bází.
Šifrování disku BitLocker: Povinné šifrování systémového disku na všech noteboocích.
Platný síťový certifikát: Vydaný interní certifikační autoritou ATS CA.
Zákaz sdílení portů: Zákaz připojování vlastních switchů, routerů a přístupových bodů.
Mobilní zařízení a MDM správa (Mobile Device Management)
Chytré telefony a tablety přistupující k firemnímu e-mailu a kontaktům musí být zařazeny do centrálního MDM systému Microsoft Intune. Tento systém vytváří oddělený šifrovaný firemní kontejner, který nezasahuje do soukromých dat uživatele.
V případě ztráty zařízení lze na dálku vymazat pouze firemní data bez ovlivnění soukromých fotografií či zpráv.
Název sítě / VLAN
Určení a zařízení
Typ autentizace
Dostupnost služeb
VLAN 10 – Management
Páteřní směrovače, firewally a přepínače
Radius / 802.1X + IP whitelist
Pouze administrátoři sítě
VLAN 20 – Servery
Virtuální servery, databáze a storage
Interní zabezpečená zóna
Dle firewallových pravidel
VLAN 30 – Kanceláře
Pracovní stanice, notebooky a dokovací stanice
Certifikát 802.1X ATS CA
Kompletní firemní služby
VLAN 40 – Hlasové služby
IP telefony a videokonferenční systémy
MAC autentizace + LLDP-MED
Telefonní ústředna VoIP
VLAN 90 – Návštěvníci
Mobilní zařízení hostů a externistů
Webový portál Captive Portal
Pouze odchozí Internet
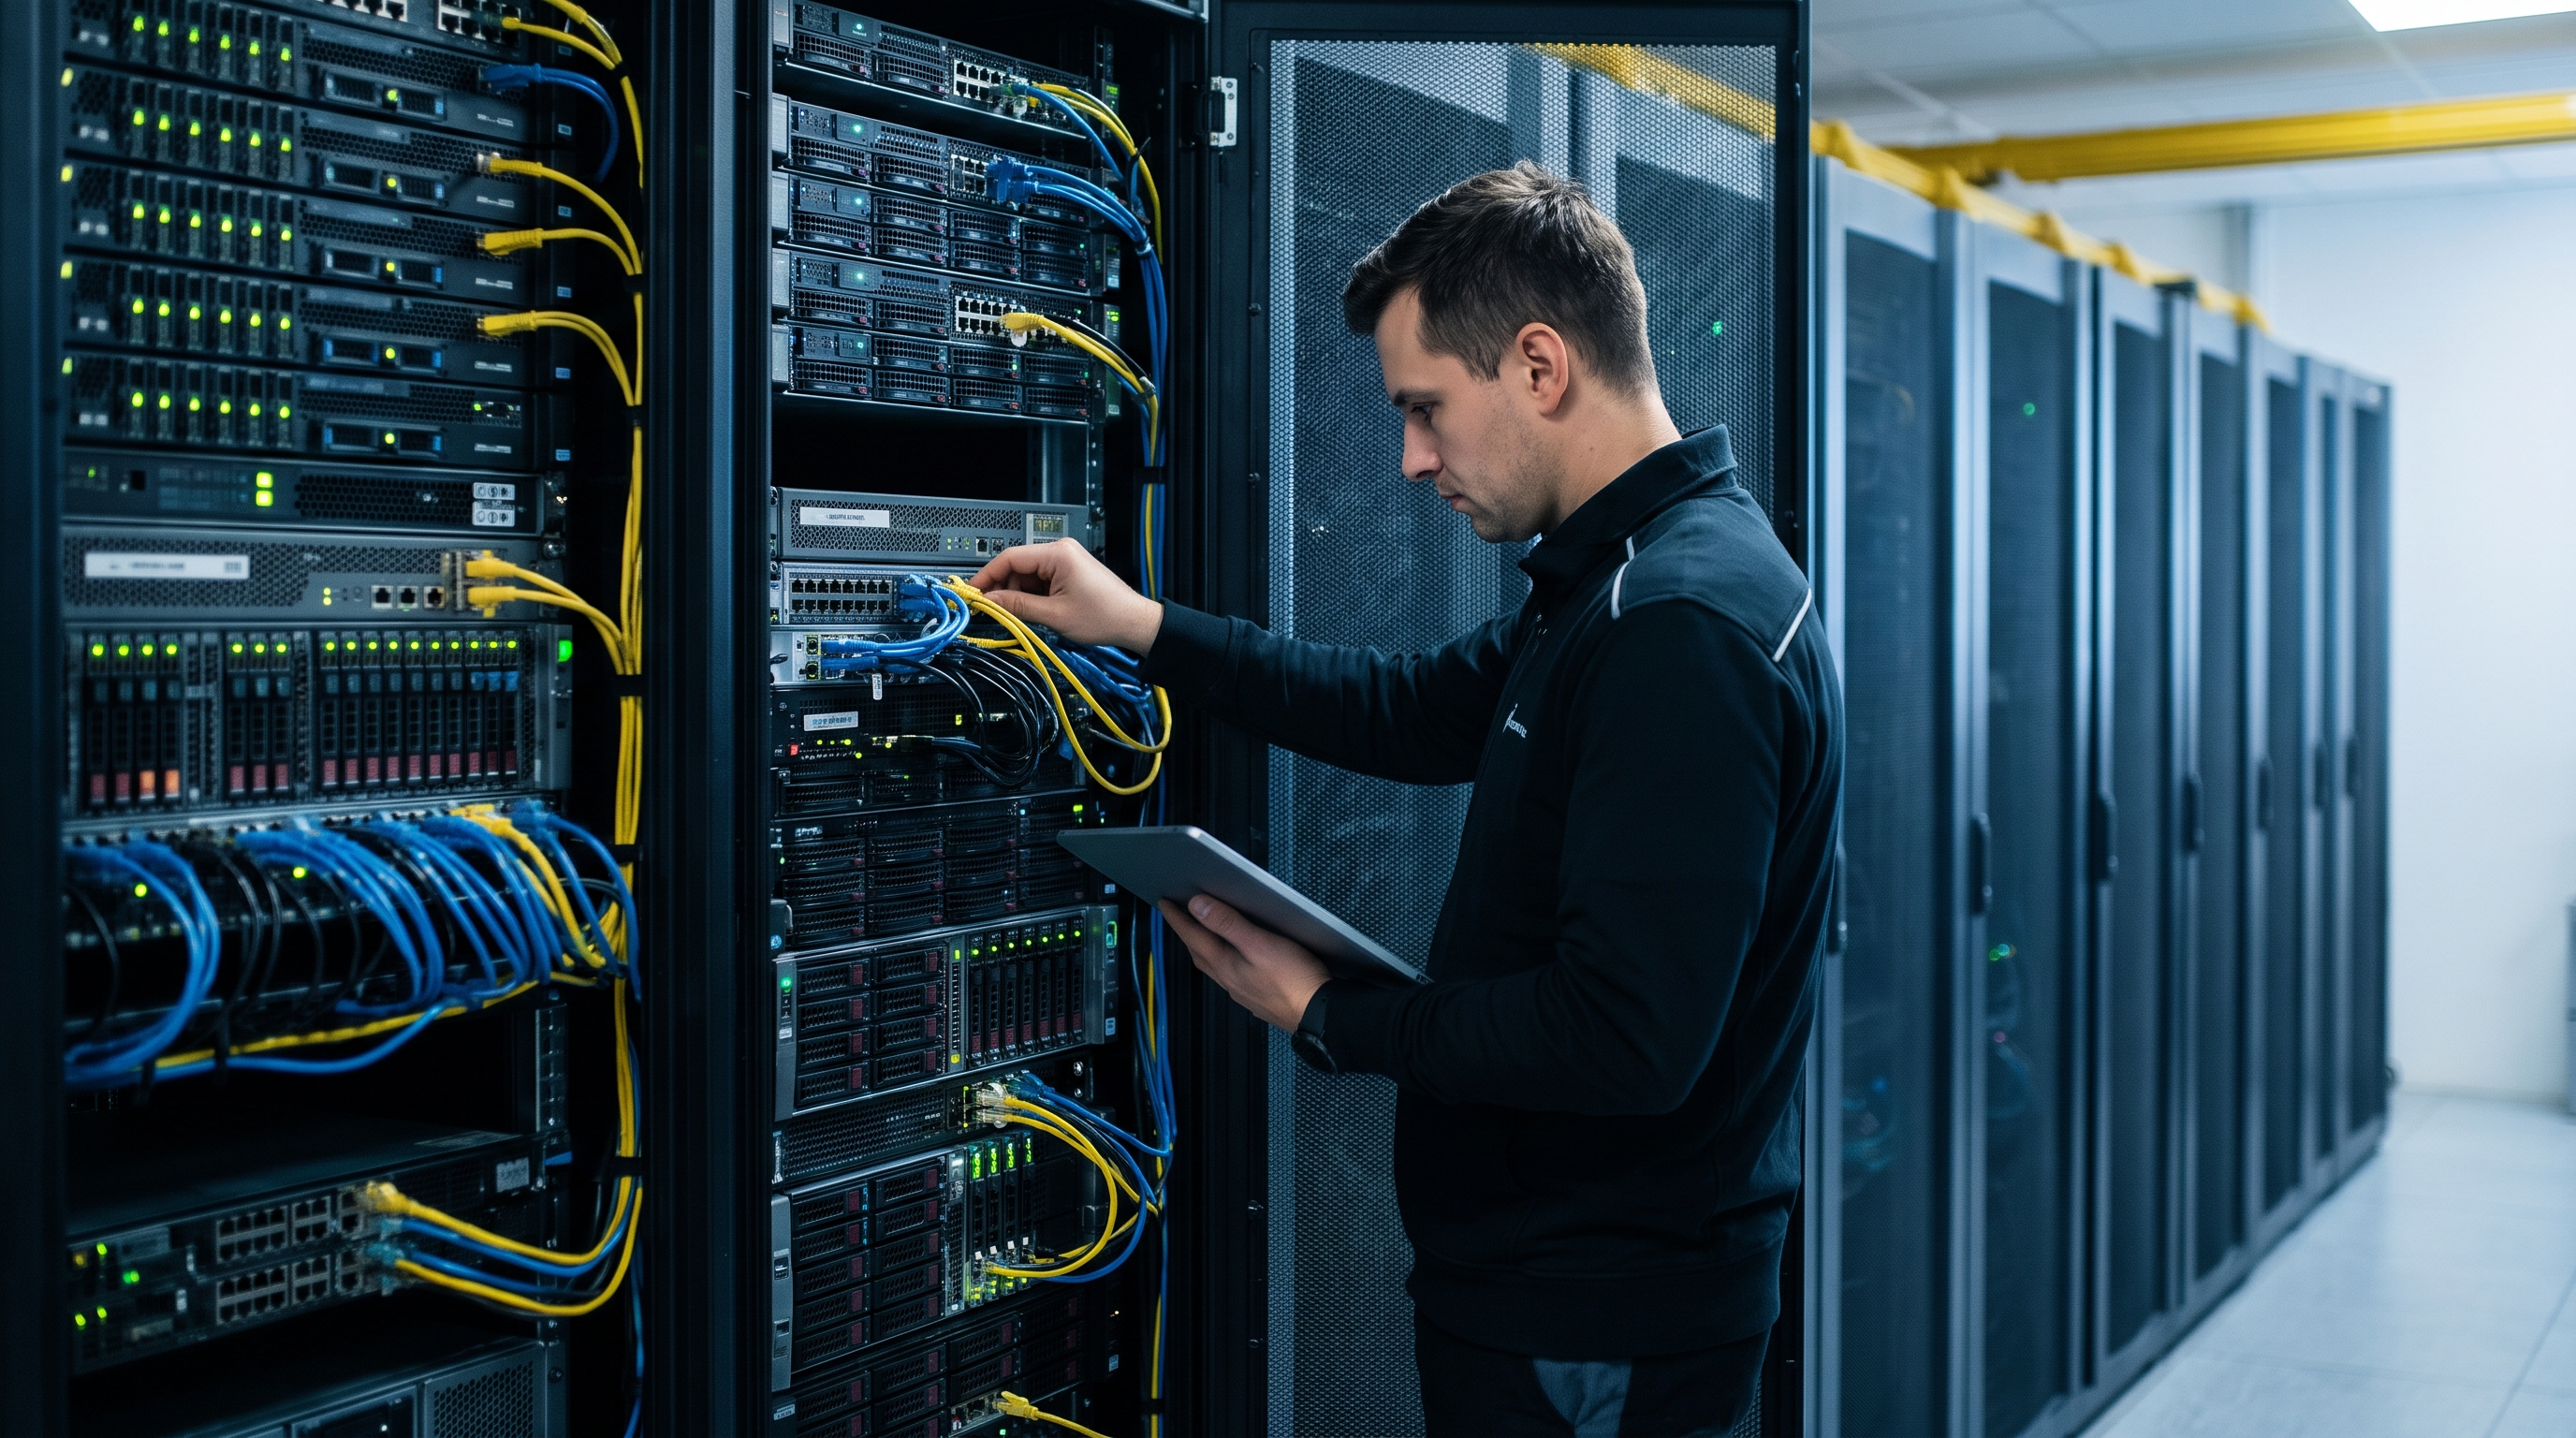
Síťové operační centrum (NOC) a strukturovaná kabelážní infrastruktura ATS-TELCOM Praha
Potřebujete připojit nové laboratorní či měřicí zařízení? Kontaktujte správce sítě pro přidělení statické adresy a certifikátu.
Soubory ke stažení
Oficiální formuláře, vzory a související předpisy pro pracovní cesty.
Cestovní příkaz - formulář ATS-TELCOM 2026
Hlavní dokumentFormát: PDF•Velikost: 1.2 MB•Digitálně podepsáno ATS CA