Žádné nové dokumenty ani aktuality z posledního týdne.
Přístupy do IT
Správa uživatelských účtů, certifikátů, VPN tunelů, přístupových práv do systémů a pravidla tvorby hesel.
Aktualizováno: 28. října 2026
Garant obsahu: Odbor kybernetické bezpečnosti a ICT
Aktivní verze 3.2
Bezpečnostní pravidla pro správu identit a přístupových oprávnění
Společnost ATS-TELCOM klade nejvyšší důraz na ochranu dat svých zákazníků a interních systémů. Správa přístupů se řídí přísným principem nejmenších nutných privilegií (Need-to-Know) a standardy ISO/IEC 27001.
Bezpečnostní směrnice: Všechny přístupy do interní podnikové sítě a cloudových služeb ATS-TELCOM vyžadují aktivní dvoufaktorové ověření (MFA). Sdílení přihlašovacích údajů mezi kolegy je hrubým porušením pracovní kázně.
Centrální správa identit a Active Directory
Každý zaměstnanec disponuje jedinečnou digitální identitou v prostředí Microsoft Azure AD. Jednotné přihlášení (SSO) umožňuje bezpečný přístup k poštovní schránce, intranetu, ekonomickému systému i projektovým nástrojům jedním heslem.
Změna hesel probíhá centrálně s automatickou synchronizací do všech připojených firemních aplikací.
Zásady pro tvorbu a obnovu bezpečných hesel
Heslo je první obrannou linií před neoprávněným vniknutím do firemní sítě. Dodržujte stanovená pravidla složitosti.
Upozornění na expiraci hesel: Platnost uživatelských hesel je stanovena na 90 dnů. Systém zasílá automatická upozornění 14 dní a 3 dny před vypršením platnosti.
Pravidla pro zabezpečení uživatelských přístupů
Minimální délka hesla: Heslo musí obsahovat alespoň 12 znaků.
Kombinace znaků: Velká a malá písmena, číslice a alespoň jeden speciální znak.
Zákaz opakování: Systém nepovolí použití posledních 8 předchozích hesel.
Uzamčení při nečinnosti: Obrazovka počítače se automaticky zamyká po 10 minutách neaktivity.
Ztráta autentizátoru: Ztrátu telefonu s aplikací Microsoft Authenticator hlaste obratem.
Zabezpečený vzdálený přístup přes firemní VPN
Připojení k interním systémům mimo kancelář je povoleno výhradně prostřednictvím šifrovaného VPN klienta FortiClient s hardwarovým nebo softwarovým certifikátem. Neautorizované VPN služby třetích stran jsou na firemních zařízeních blokovány.
Při každém přihlášení je vyžadováno potvrzení notifikace na vašem mobilním telefonu.
Úroveň oprávnění
Rozsah přístupů
Způsob ověření
Schvalovací autorita
Úroveň 1 – Základní
E-mail, intranet, docházka a sdílené disky
Heslo + 2FA SMS/Push
Personální odbor při nástupu
Úroveň 2 – Projektová
Projektová úložiště Jira, Confluence a klientská data
Heslo + Authenticator
Příslušný projektový manažer
Úroveň 3 – Finanční
ERP Helios, bankovní rozhraní a mzdy
Čipová karta + PIN + 2FA
Finanční ředitel společnosti
Úroveň 4 – Administrátorská
Správa domény, servery a síťové prvky
Hardwarový FIDO2 klíč
CISO a ICT ředitel
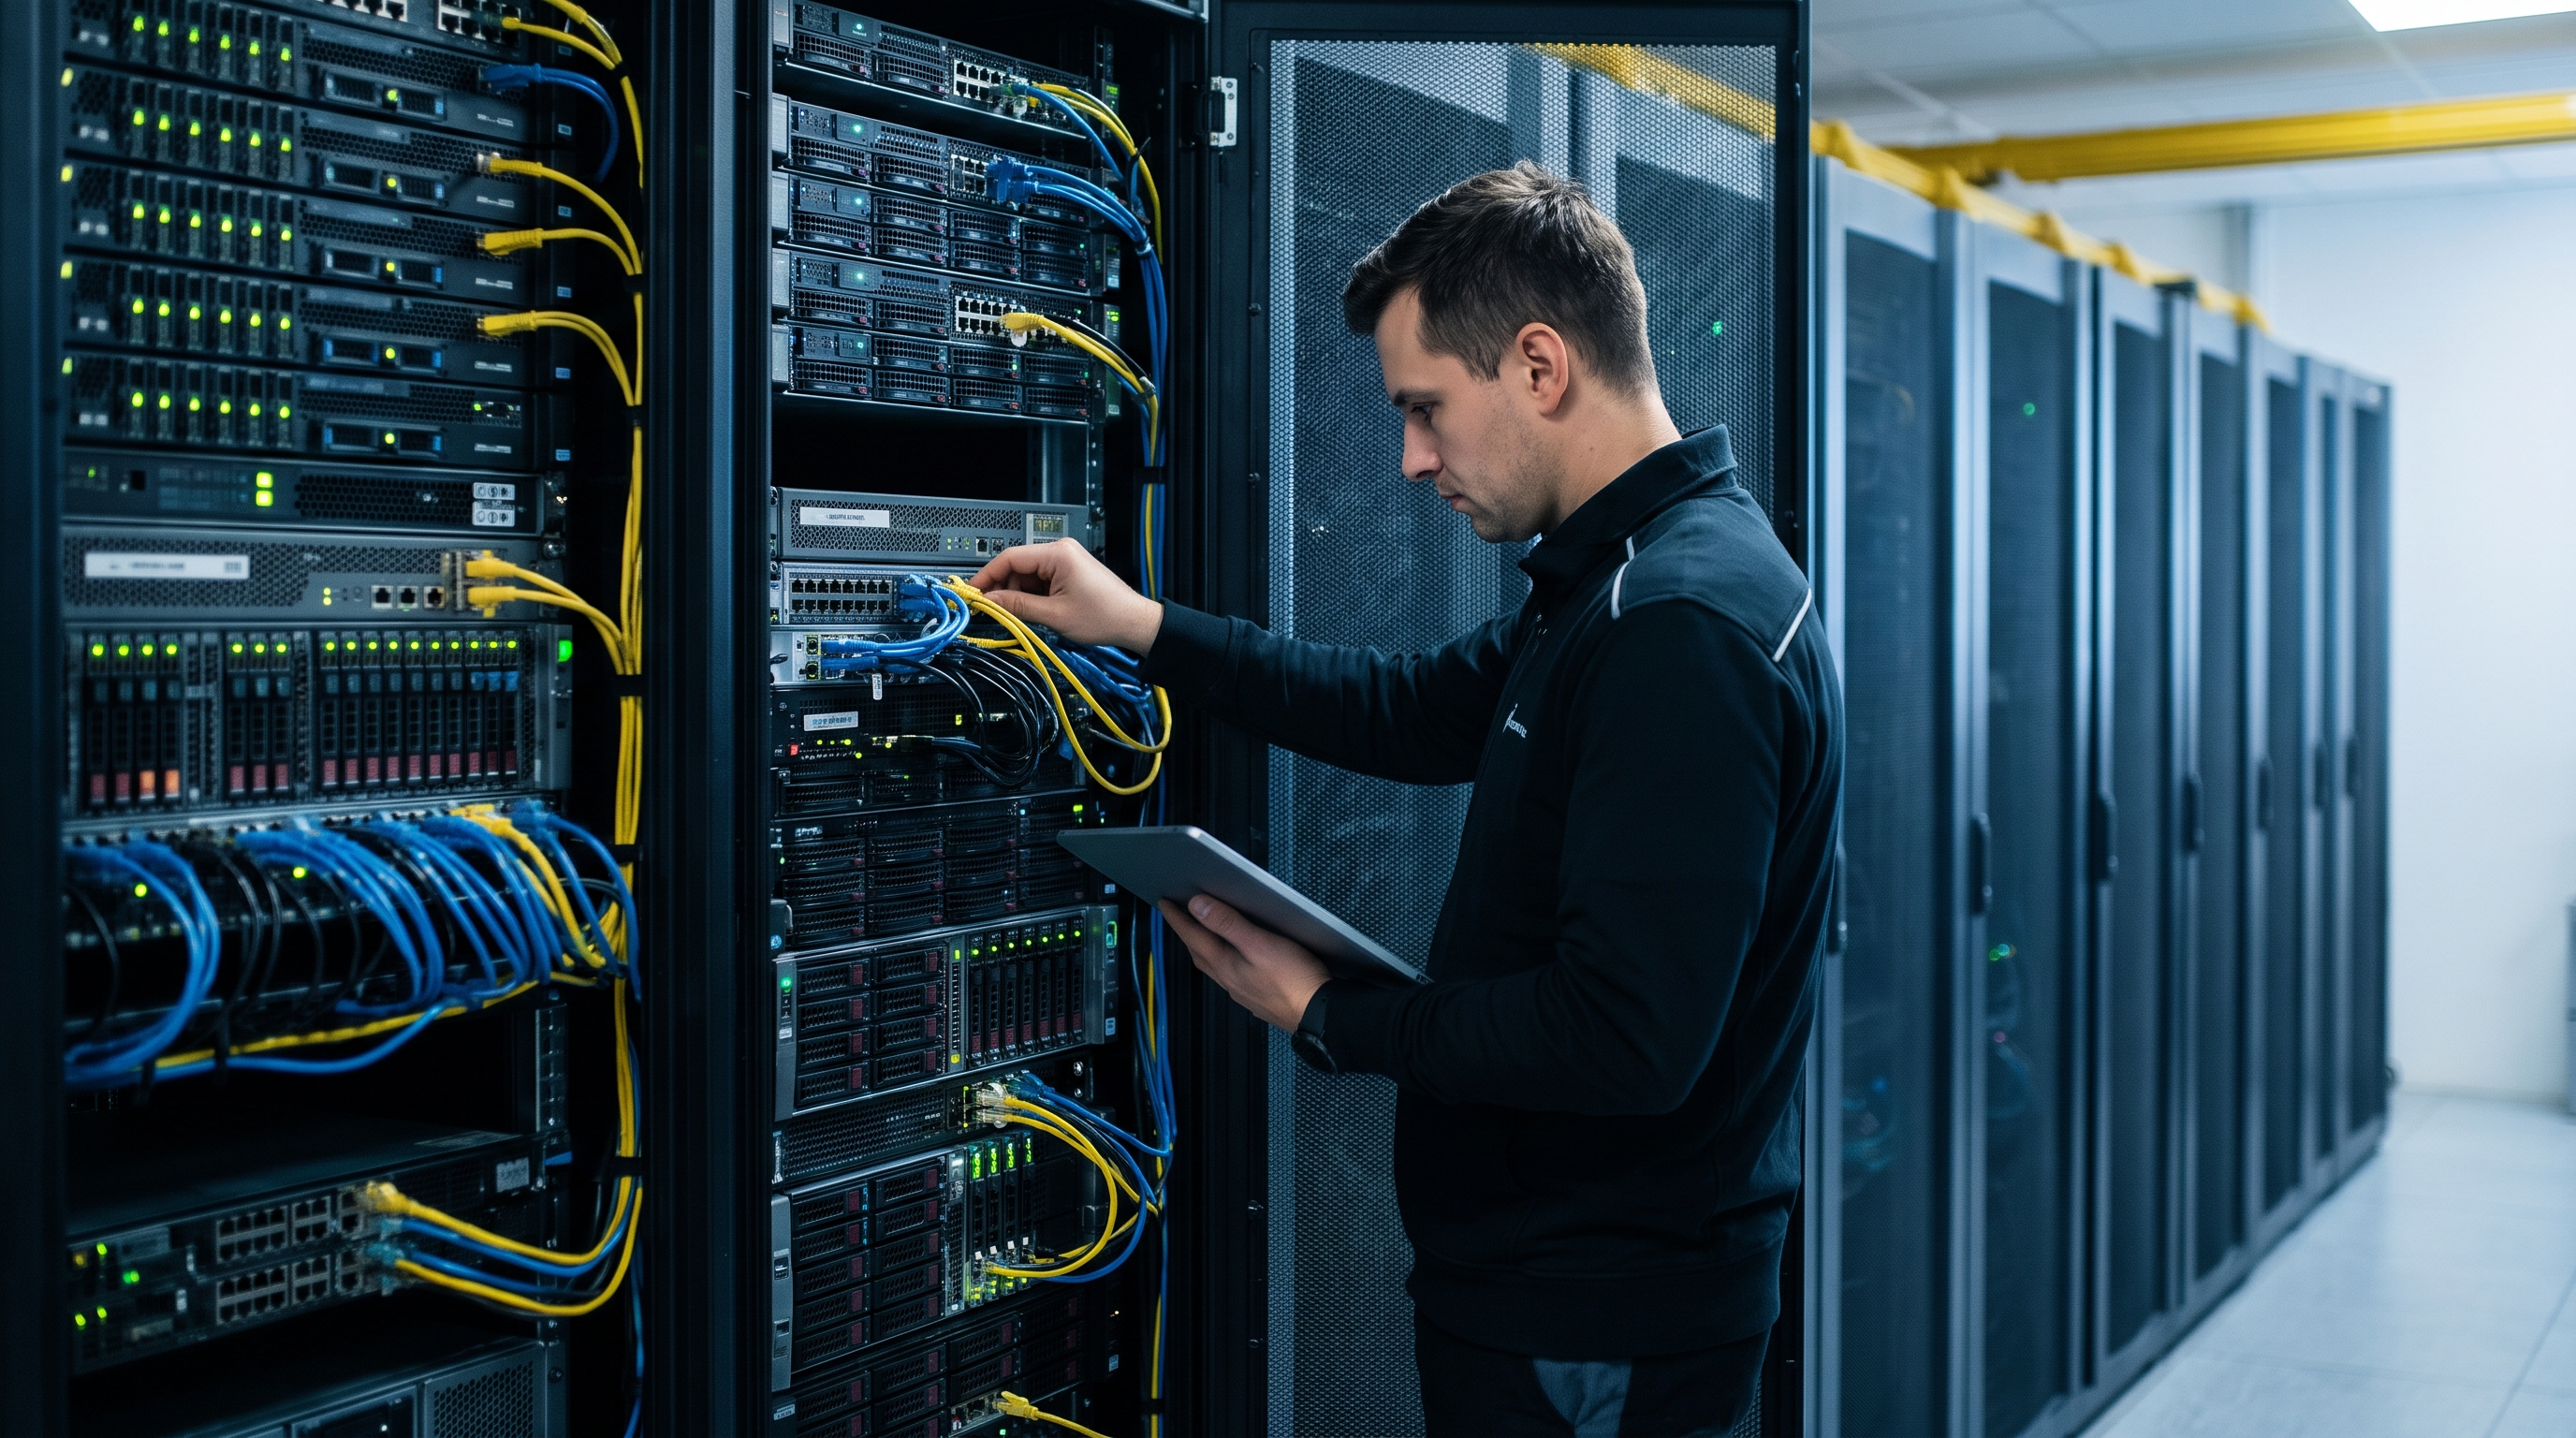
Centrální technologické sály a kybernetické dohledové středisko (SOC) ATS-TELCOM Praha
Potřebujete změnit přístupová práva pro novou agendu? Podejte žádost přes modul Požadavky ServiceDesk.
Soubory ke stažení
Oficiální formuláře, vzory a související předpisy pro pracovní cesty.
Cestovní příkaz - formulář ATS-TELCOM 2026
Hlavní dokumentFormát: PDF•Velikost: 1.2 MB•Digitálně podepsáno ATS CA